Vos relevés bancaires méritent d'être protégés
Prelevements.info manipule des données financières sensibles. Voici, sans jargon inutile, ce qui est déjà en place pour les protéger — et vers quelle infrastructure la plateforme évolue.
Ce qui protège vos données dès aujourd'hui
Anonymisation avant analyse
Avant tout envoi à un modèle d'IA pour être analysé, votre relevé passe par un pipeline en deux temps : des règles regex masquent les identifiants structurés (IBAN, carte bancaire, téléphone, email, numéro client), puis un modèle de reconnaissance d'entités nommées (NLP, spaCy) détecte et masque les noms et adresses restés en texte libre. Le modèle d'IA ne voit jamais votre identité.
Chiffrement en transit (HTTPS)
L'intégralité du site et de l'API est servie en HTTPS, avec certificat géré et renouvelé automatiquement. Aucun échange avec Prelevements.info ne circule en clair sur le réseau.
Infrastructure cible : migration vers AWS
En cours de déploiementPrelevements.info migre progressivement son hébergement vers Amazon Web Services (région de Paris, eu-west-3), pour renforcer l'isolation, l'auditabilité et la résidence des données en France. Voici les mécanismes déjà mis en œuvre sur cette nouvelle infrastructure.
Authentification sans clés statiques
La chaîne de déploiement s'authentifie auprès d'AWS via un jeton temporaire (OIDC), jamais avec une clé d'accès permanente stockée en secret. L'accès est en plus restreint au seul dépôt de code et à la seule branche autorisés.
Isolation réseau de la base de données
La base de données n'accepte des connexions que depuis l'application elle-même, jamais depuis Internet. Un mot de passe volé ne suffirait donc pas à s'y connecter de l'extérieur du réseau privé.
Secrets gérés, jamais en clair
Les identifiants de la base de données et des services tiers sont générés et stockés par un gestionnaire de secrets dédié, injectés au démarrage de l'application. Il n'existe plus de fichier de configuration en clair sur un serveur ou dans le dépôt de code.
Chiffrement des données au repos
Le stockage de la base de données est chiffré — une protection qui n'était pas garantie sur l'ancien hébergement mutualisé. Une copie physique du disque, même dérobée, resterait illisible sans la clé de chiffrement.
Surface d'attaque réduite
L'application tourne dans un conteneur avec un utilisateur non privilégié, et l'image finale ne contient plus les outils de compilation utilisés pour installer les dépendances. Ce choix a directement éliminé plusieurs vulnérabilités critiques détectées lors du scan de l'image.
Scan automatique des vulnérabilités
Chaque nouvelle version de l'application est analysée automatiquement à la recherche de failles connues avant même d'être mise en service — un contrôle qui n'existait pas dans le processus de déploiement précédent.
Débogage sans port ouvert
L'accès aux serveurs en production passe par un canal chiffré et audité, sans port d'administration exposé publiquement. Chaque session d'intervention est tracée et autorisée individuellement.
Supervision en continu
L'activité et les journaux applicatifs sont centralisés et surveillés en temps réel (Amazon CloudWatch), pour détecter et corriger rapidement toute anomalie plutôt que de l'apprendre par un signalement d'utilisateur.
Données hébergées en France
L'infrastructure cible est déployée dans la région AWS de Paris (eu-west-3) : vos données ne quittent pas le territoire français, ce qui simplifie aussi leur conformité au RGPD.
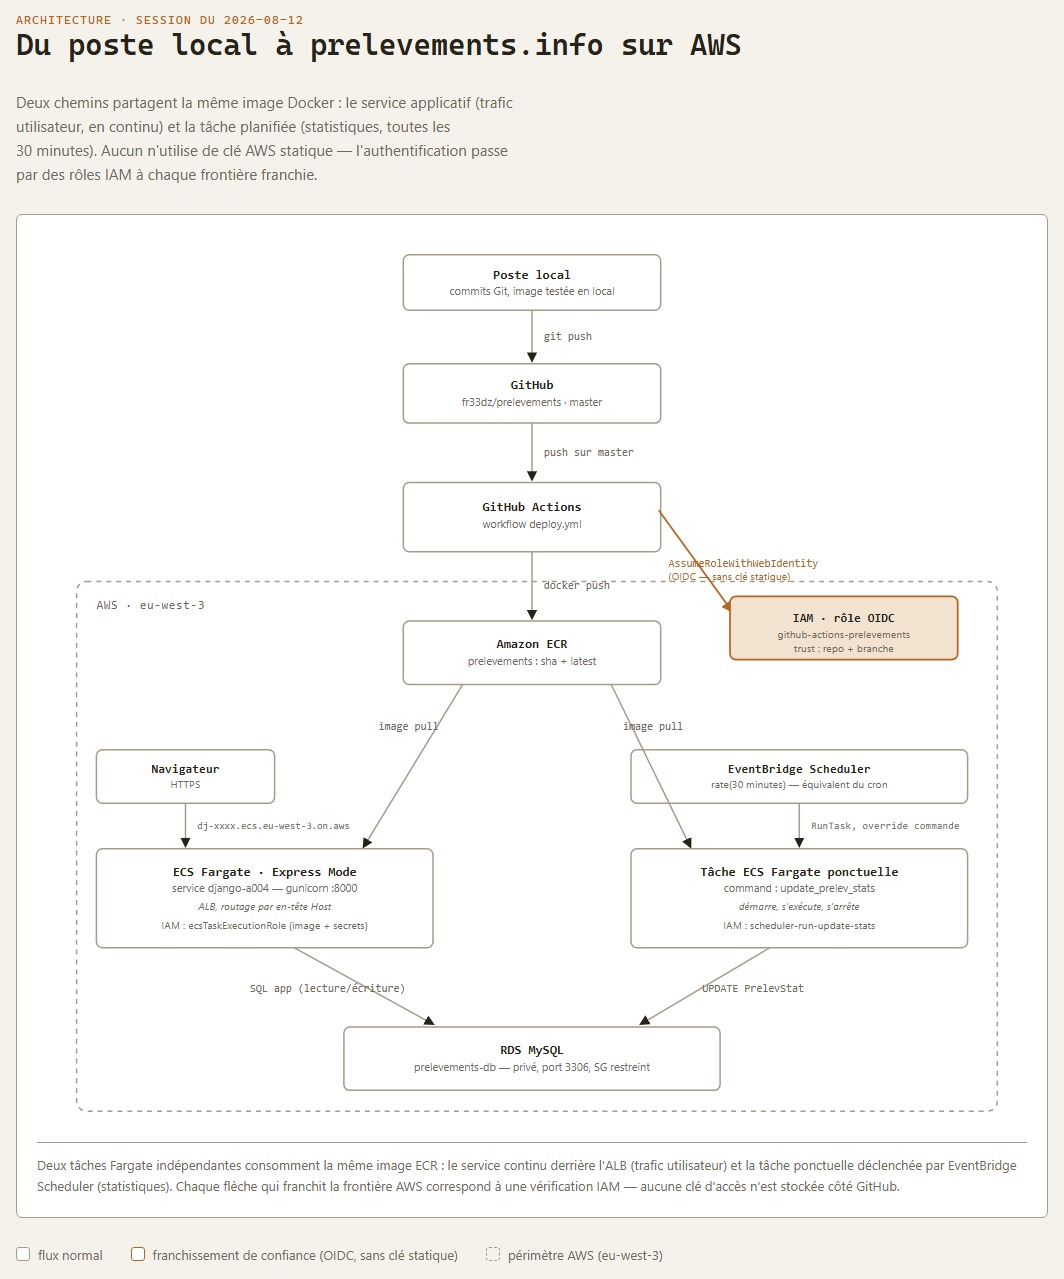
Chaque flèche qui franchit la frontière AWS sur ce schéma correspond à une vérification d'identité (IAM) — aucune clé d'accès permanente n'est stockée dans la chaîne de déploiement.
Sécurité de l'accès API pour les banques partenaires
Les banques partenaires qui interrogent notre API passent par une passerelle qui applique systématiquement quatre contrôles avant qu'une requête n'atteigne l'application : authentification, limitation de débit, validation des données, et journalisation d'audit. Un échec sur l'un de ces contrôles entraîne un rejet immédiat.
API en mode Zero-Knowledge
La banque ne nous transmet que le libellé obscur du prélèvement (par exemple « XYZ123SERV »), jamais l'identité du titulaire ni les autres détails du compte, via un flux chiffré (TLS 1.3).
"XYZ123SERV"
TLS 1.3
Aucune identité, aucun IBAN, aucune donnée personnelle n'est transmise — uniquement le libellé du prélèvement.
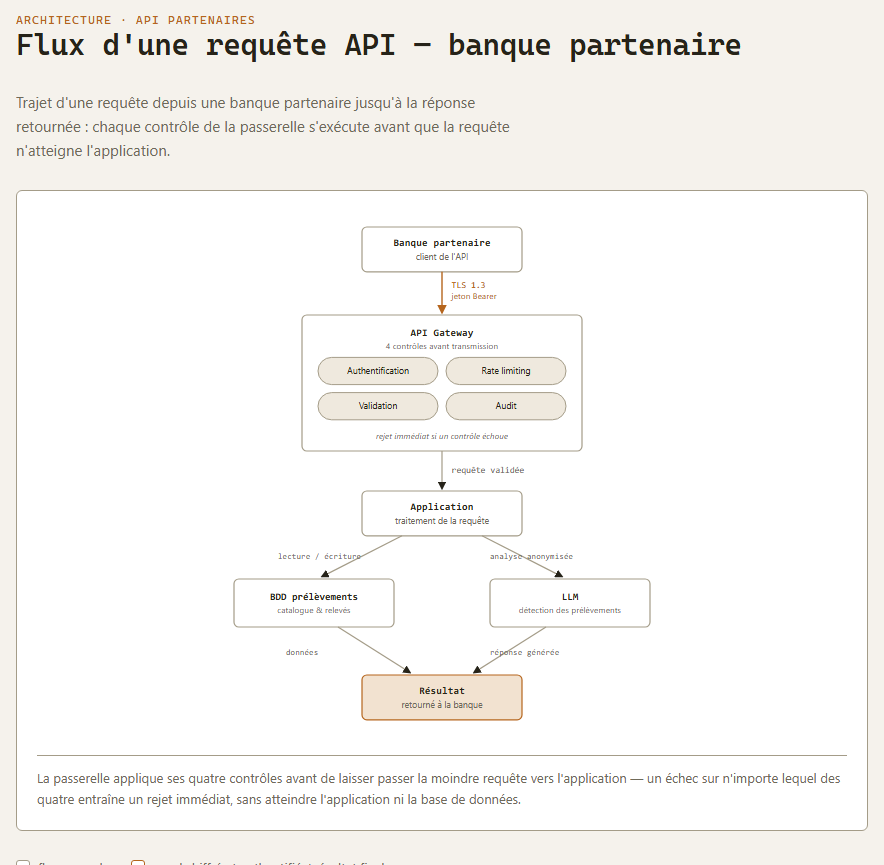
La connexion est chiffrée (TLS 1.3) et authentifiée par jeton pour chaque requête. Les données transmises au modèle d'IA pour l'analyse restent anonymisées, comme pour tout relevé importé sur la plateforme.
Une question sur la sécurité de vos données ?
Contactez-nous, nous répondons directement aux questions sur la protection des données.